
Ihr Kundenservice nutzt einen KI-Chatbot, die Buchhaltung lässt Rechnungen vorprüfen und das Recruiting erwägt eine KI-gestützte Bewerbervorauswahl. Die EU AI Act Pflichten für KMU sind dabei nicht für alle drei Anwendungen gleich. Entscheidend sind die Rolle Ihres Unternehmens, der konkrete Zweck des Systems und seine Risikoeinstufung. Schon heute sollten Sie festhalten, welche Systeme eingesetzt werden, wer sie verantwortet und wie Mitarbeiter:innen für ihren Einsatz qualifiziert werden.
Dieser Leitfaden zeigt, wie Sie Ihre KI-Anwendungen einordnen, Fristen vorsichtig bewerten und eine belastbare Dokumentation aufbauen. Er richtet sich an Unternehmen, die KI einsetzen oder einführen wollen – nicht an Entwickler:innen, die eigene KI-Systeme auf den Markt bringen.
Hinweis: Die rechtliche Einordnung beruht auf der KI-Verordnung und den unten genannten EU-Quellen (Stand: Februar 2026). Insbesondere die im Zusammenhang mit dem Digital Omnibus genannte Verschiebung der Hochrisiko-Fristen darf ohne Bestätigung im Amtsblatt nicht als geltendes Recht behandelt werden; dieser Artikel ersetzt keine Rechtsberatung.
EU AI Act Pflichten für KMU: Zuerst die eigene Rolle klären
Die KI-Verordnung unterscheidet insbesondere zwischen Anbietern, die ein KI-System unter eigenem Namen oder eigener Marke in Verkehr bringen oder in Betrieb nehmen, und Betreibern, die es unter ihrer Verantwortung verwenden (Art. 3 Nr. 3 und 4 KI-Verordnung). Ein KMU, das ein externes System für Kundenservice oder interne Abläufe nutzt, ist häufig Betreiber. Die Größe des Unternehmens macht die Anwendung nicht automatisch pflichtenfrei.

Die Rolle muss für jede Anwendung geprüft werden. Wenn Sie beispielsweise einen Dienst für eigene Zwecke nutzen, ist das anders zu beurteilen, als wenn Sie eine selbst entwickelte KI-Funktion unter Ihrer Marke anbieten. Auch bestimmte Änderungen am System oder an seinem vorgesehenen Zweck können nach Art. 25 dazu führen, dass Pflichten eines Anbieters relevant werden. Ein Dienstleistungsvertrag allein beantwortet diese Rollenfrage nicht.
| Prüffrage | Typischer Betreiber | Möglicher Anbieter |
|---|---|---|
| Wofür wird das System eingesetzt? | Für eigene betriebliche Aufgaben | Als eigenes KI-System für Dritte oder eigene Inbetriebnahme unter eigener Marke |
| Wer legt den Zweck fest? | Das Unternehmen wählt einen vorgesehenen Anwendungsfall | Das Unternehmen bestimmt den Zweck seines angebotenen Systems |
| Was ist bei Änderungen zu prüfen? | Ob die Nutzung noch vom vorgesehenen Zweck gedeckt ist | Ob eine Änderung Anbieterpflichten nach Art. 25 auslöst |
Halten Sie deshalb nicht nur den Produktnamen fest, sondern auch Version, Anbieter, Vertragspartei, Einsatzbereich und tatsächlichen Arbeitsablauf. Für die Planung eines einzelnen Piloten kann der Praxisleitfaden zur KI-Automatisierung für KMU helfen; die rechtliche Rolle bleibt dabei gesondert zu prüfen.
Risikoklassen an konkreten Anwendungen prüfen
Die KI-Verordnung arbeitet risikobasiert: Sie verbietet bestimmte Praktiken in Art. 5, stellt an Hochrisiko-Systeme besondere Anforderungen und regelt für bestimmte Anwendungen Transparenzpflichten in Art. 50. Nicht jedes System passt in eine einfache Schublade. Maßgeblich sind Zweck, Funktion und Einsatzkontext – nicht die Werbebezeichnung eines Produkts.
Chatbot im Kundenservice
Ein Chatbot, der Fragen beantwortet oder Anfragen vorsortiert, ist nicht allein deshalb ein Hochrisiko-System. Bei direkter Interaktion mit natürlichen Personen ist jedoch Art. 50 zu prüfen: Menschen sollen grundsätzlich darüber informiert werden, dass sie mit einem KI-System interagieren, sofern dies nicht ohnehin offensichtlich ist. Dokumentieren Sie, wo dieser Hinweis erscheint, wie ein Wechsel zu Mitarbeiter:innen funktioniert und welche Antworten ohne menschliche Freigabe ausgegeben werden dürfen. Für den Arbeitsablauf finden Sie ergänzende Beispiele zur KI-gestützten Bearbeitung im Kundenservice.
Rechnungsprüfung und Dokumentenverarbeitung
Wenn KI Daten aus Eingangsrechnungen ausliest und zur Prüfung vorbereitet, folgt daraus nicht automatisch eine Hochrisiko-Einstufung nach Anhang III. Entscheidend ist, was die Anwendung tatsächlich tut und in welchem Kontext sie eingesetzt wird. Halten Sie fest, wer Beträge und Kontierung kontrolliert, wie Abweichungen markiert werden und wer eine Buchung freigibt. Eine praktische Prozessbeschreibung bietet der Beitrag zur Verarbeitung von Eingangsrechnungen bis ins ERP oder DATEV; daraus folgt keine rechtliche Einstufung eines konkreten Systems.
Bewerbervorauswahl
Anders liegt der Prüfbedarf bei KI, die Bewerbungen analysiert, filtert oder Kandidat:innen bewertet. Anhang III Nr. 4 nennt KI-Systeme für Beschäftigung, Personalmanagement und Zugang zur Selbstständigkeit, darunter Systeme zur Rekrutierung oder Auswahl. Ob eine konkrete Funktion – etwa innerhalb eines Workflows mit Personio – darunter fällt, hängt von ihrer tatsächlichen Verwendung ab, nicht vom Namen der Personalsoftware. Lassen Sie vor dem Einsatz prüfen, ob eine Hochrisiko-Anwendung vorliegt und ob eine Ausnahme nach Art. 6 Abs. 3 überhaupt in Betracht kommt. Ein menschlicher Blick auf das Ergebnis allein beseitigt eine mögliche Hochrisiko-Einstufung nicht.
Ergänzen Sie das Inventar deshalb um eine kurze Begründung je Anwendung: Welcher Entscheidungsschritt wird beeinflusst, wer ist betroffen und welche Rolle hat der KI-Output? Ändert sich der Zweck – etwa von der Zusammenfassung einer Bewerbung zur Rangfolge von Bewerber:innen –, ist die Einstufung neu zu prüfen.
Zeitplan 2026: Geltendes Recht und Digital Omnibus trennen
Für Ihre Planung zählt der veröffentlichte Rechtsstand, nicht eine angekündigte oder diskutierte Änderung. Nach Art. 113 der KI-Verordnung gelten die Vorschriften über verbotene Praktiken nach Art. 5 und die KI-Kompetenz nach Art. 4 seit dem 2. Februar 2025. Die Transparenzpflichten des Art. 50 gelten nach dem ursprünglichen Zeitplan ab dem 2. August 2026. Für Hochrisiko-Systeme nach Anhang III sieht dieser Zeitplan ebenfalls den 2. August 2026 vor.
Im Zusammenhang mit dem Digital Omnibus wird für Hochrisiko-Pflichten nach Anhang III eine Verschiebung auf den 2. Dezember 2027 genannt. Behandeln Sie dieses Datum nicht als verbindliche Frist, solange die entsprechende Änderung und ihr genauer Anwendungsbereich nicht anhand einer Veröffentlichung im EU-Amtsblatt bestätigt sind. Die vorgesehenen Daten, Übergangsregeln und der Stand eines Gesetzgebungsverfahrens können sich unterscheiden. Der AI Act Service Desk der Europäischen Kommission hilft bei der Orientierung; für die verbindliche Fassung ist der EU-Rechtstext maßgeblich.
Für Geschäftsführer:innen folgt daraus eine einfache Planungsregel: Verschieben Sie die Prüfung einer möglichen Hochrisiko-Anwendung nicht allein wegen eines angekündigten Termins. Erfassen Sie den Anwendungsfall jetzt, holen Sie die erforderlichen Angaben vom Anbieter ein und lassen Sie vor produktivem Einsatz den dann geltenden Rechtsstand prüfen. So bleibt Ihr Projekt handlungsfähig, ohne auf eine unbestätigte Frist zu setzen.
Schritt 1: Ein KI-Inventar mit Verantwortlichen anlegen
Ein KI-Inventar ist die Arbeitsgrundlage für alle weiteren Entscheidungen. Beginnen Sie bei bereits genutzten Anwendungen – auch wenn Teams sie eigenständig eingeführt haben – und ergänzen Sie geplante Piloten. Eine Tabellenkalkulation kann dafür genügen, wenn Änderungen nachvollziehbar gepflegt werden. Ziel ist keine möglichst lange Liste von Tools, sondern eine überprüfbare Beschreibung der tatsächlichen Nutzung.
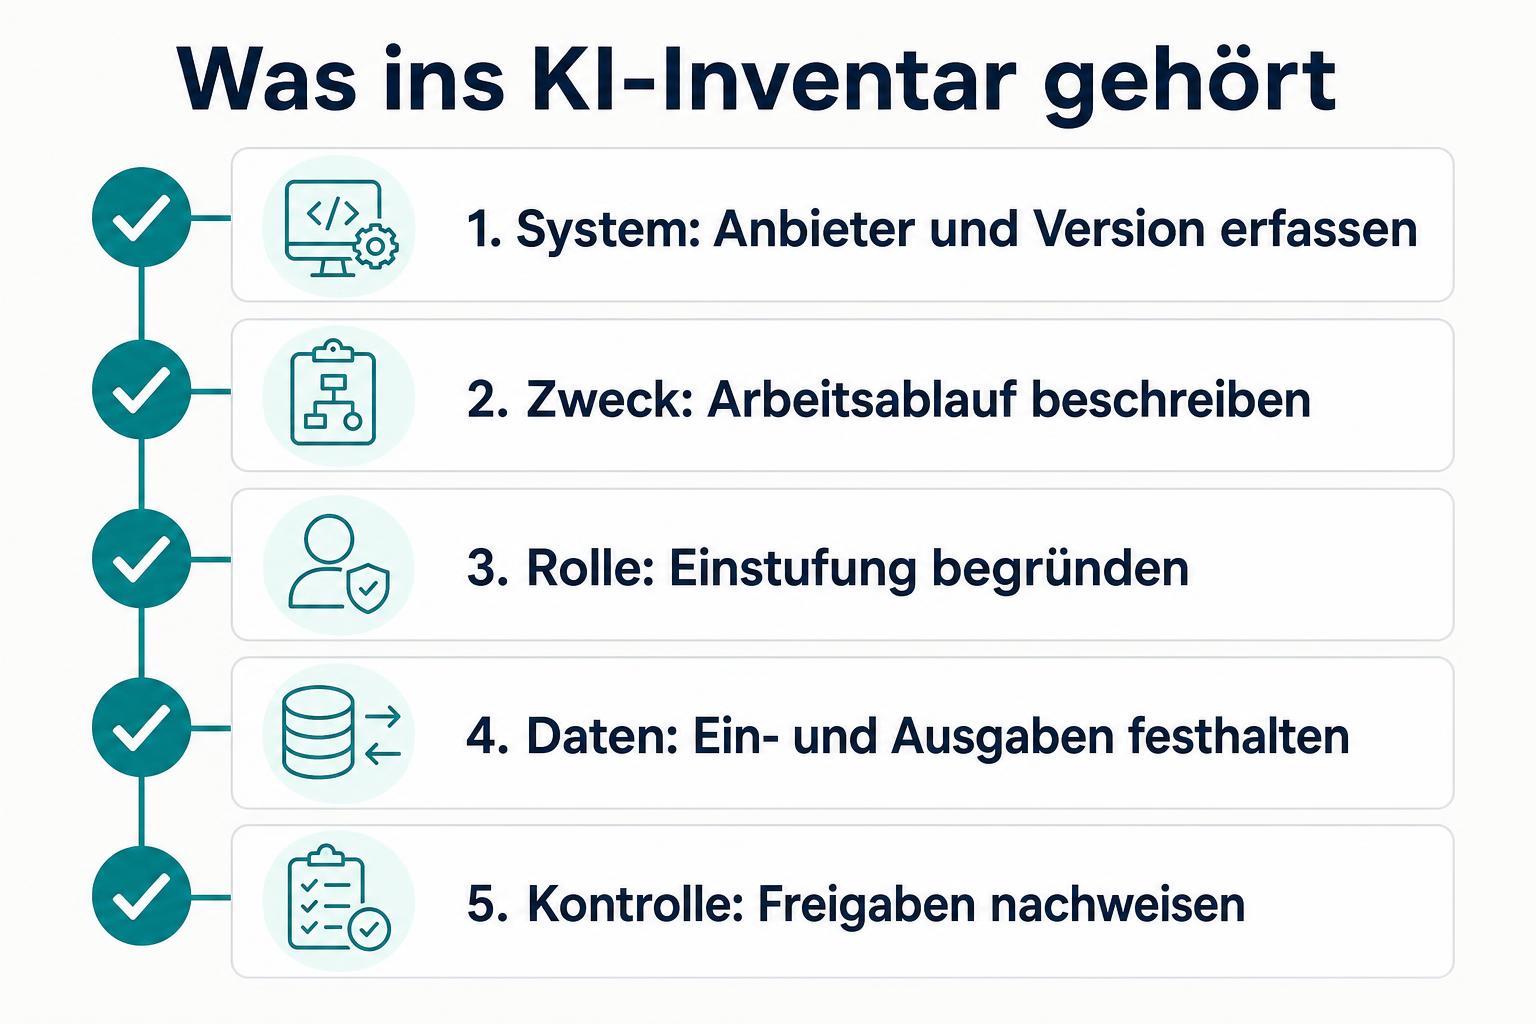
- System und Zweck: Erfassen Sie Anbieter, Produkt, Version soweit verfügbar, betroffene Abteilung, Aufgabe und erwarteten Output.
- Rolle und Risikoprüfung: Notieren Sie, ob Ihr Unternehmen voraussichtlich Betreiber oder Anbieter ist und warum die Anwendung als möglicher Hochrisiko-Fall, Transparenzfall oder anders eingestuft wird.
- Verantwortung: Benennen Sie eine fachliche Eigentümer:in, die freigebende Person und eine Ansprechperson für technische oder rechtliche Fragen.
- Daten und Systeme: Halten Sie fest, welche Daten eingegeben werden, aus welchen Systemen sie stammen, wohin Ergebnisse fließen und wer Zugriff erhält.
- Kontrolle und Nachweise: Dokumentieren Sie Hinweise für Nutzer:innen, Freigabeschritte, Schulungsnachweise, Anbieterunterlagen und das Datum der letzten Prüfung.
Bei einer Verbindung mit Microsoft 365, einem ERP oder einer Bewerberverwaltung sollte der Eintrag den konkreten Datenfluss beschreiben; eine bloße Liste angeschlossener Systeme reicht nicht. Klären Sie bei personenbezogenen Daten außerdem, ob ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO erforderlich ist, wie lange Eingaben und Ausgaben gespeichert werden, ob sie für Modelltraining verwendet werden, wo die Verarbeitung stattfindet, ob Drittlandtransfers auftreten und welche Zugriffsrechte gelten. Die vertiefte Prüfung gehört in einen eigenen Datenschutzprozess; praktische Prüffragen finden Sie bei KI & Datenschutz.
Schritt 2: Kompetenz, Kennzeichnung und Freigaben nachweisen
Art. 4 der KI-Verordnung verlangt von Anbietern und Betreibern Maßnahmen, um bei Personen, die in ihrem Auftrag mit KI-Systemen umgehen, ein ausreichendes Maß an KI-Kompetenz sicherzustellen. Dabei sind unter anderem technische Kenntnisse, Erfahrung, Ausbildung, der Einsatzkontext und die betroffenen Personen zu berücksichtigen. Die Vorschrift schreibt nicht pauschal einen bestimmten Kurs oder ein einheitliches Zertifikat für alle Beschäftigten vor.
Ein brauchbarer Nachweis verbindet Schulungsinhalte mit Aufgaben: Mitarbeiter:innen im Kundenservice müssen Grenzen des Chatbots, Eskalationswege und den Umgang mit unsicheren Antworten kennen. Personen, die KI-Ergebnisse in der Rechnungsprüfung freigeben, brauchen andere Prüfschritte. Im Recruiting müssen die Beteiligten verstehen, welche Wirkung KI-Ausgaben auf eine Auswahlentscheidung haben können. Dokumentieren Sie Zielgruppe, Inhalte, Zeitpunkt, Teilnahme und Anlass für Auffrischungen.
Prüfen Sie für Anwendungen nach Art. 50 frühzeitig, wer den Hinweis auf KI-Interaktion bereitstellt und wo er im tatsächlichen Nutzungspfad sichtbar ist. Eine Kennzeichnung in einem internen Projektplan informiert Kund:innen nicht. Halten Sie die umgesetzte Formulierung und ihren Ort fest und testen Sie sie nach Änderungen am Chatbot erneut. Andere Transparenzfälle des Art. 50, etwa bei bestimmten synthetischen Inhalten, benötigen eine gesonderte Prüfung.
Organisieren Sie Freigaben nach der Wirkung eines Fehlers: Ein Entwurf für eine interne Zusammenfassung benötigt eine andere Kontrolle als ein Ergebnis, das über eine Bewerbung mitentscheidet. Remoteplatz.ai sieht bei Automatisierungen vor, dass KI vorbereitet und das zuständige Team freigibt; unsichere Fälle gehen an eine zuständige Person. Dieses Vorgehen kann ein Kontrollbaustein sein, ersetzt aber weder eine erforderliche Risikoprüfung noch gesetzliche Pflichten für Hochrisiko-Systeme.
Haftung und Aufwand: Zuständigkeiten vertraglich und praktisch klären
Wer haftet bei Fehlern durch KI im Unternehmen? Darauf gibt es keine pauschale Antwort. Wenn ein Unternehmen KI im eigenen Prozess nutzt, kann es die Verantwortung für seine Entscheidungen und Abläufe nicht schlicht an den Tool-Anbieter abgeben. Welche Ansprüche im Einzelfall bestehen, hängt unter anderem vom Schaden, der Rolle der Beteiligten, dem betroffenen Produkt und dem anwendbaren Recht ab. Trennen Sie deshalb die operative Frage „Wer prüft und gibt frei?“ von der juristischen Frage „Wer haftet für welchen Schaden?“.
Die Richtlinie (EU) 2024/2853 über die Haftung für fehlerhafte Produkte modernisiert den europäischen Produkthaftungsrahmen und bezieht unter anderem Software ein. Sie ist keine allgemeine Regel, nach der jedes Unternehmen für jede falsche KI-Ausgabe automatisch haftet. Als Richtlinie muss sie in nationales Recht umgesetzt werden; für konkrete Ansprüche und Zeitpunkte ist die anwendbare nationale Regelung zu prüfen. Sie ersetzt auch nicht die Rollen- und Pflichtenprüfung nach der KI-Verordnung.
Für die Beschaffung sollten Sie Anbieterunterlagen, vorgesehenen Zweck, Änderungsmitteilungen, Support- und Meldewege sowie vertragliche Zuständigkeiten prüfen. Kalkulieren Sie neben Lizenz- oder Projektkosten auch den internen Aufwand für Inventar, Schulung, fachliche Freigaben, Datenschutzprüfung, technische Überwachung und spätere Änderungen ein. Bei einem abgegrenzten Pilotprozess lassen sich diese Aufgaben konkreter zuweisen als bei einer gleichzeitigen Einführung in mehreren Abteilungen. Unterstützung bei der Priorisierung beschreibt die KI-Beratung für KMU; eine Konformitätsgarantie folgt daraus nicht.
Stolperfallen, die Sie vermeiden sollten
- Produkte statt Zwecke bewerten: Ein Toolname sagt nicht, ob seine konkrete Nutzung unter Anhang III fällt. Beschreiben Sie immer die Funktion im Arbeitsablauf.
- Digital-Omnibus-Termine als geltendes Recht behandeln: Bestätigen Sie eine Verschiebung samt Übergangsregeln im Amtsblatt, bevor Sie Ihren Projektplan daran ausrichten.
- „Mensch im Prozess“ als Freibrief verstehen: Eine Freigabe ist nur wirksam, wenn Zuständigkeit, Informationen, Eingriffsmöglichkeit und Prüfkriterien feststehen.
- Schulungen ohne Einsatzbezug ablegen: Eine Teilnehmerliste allein zeigt nicht, ob die vermittelten Fähigkeiten zum jeweiligen KI-System passen.
- Kennzeichnung nur beim Anbieter vermuten: Prüfen Sie den tatsächlichen Kontaktpunkt mit Kund:innen und die jeweiligen Pflichten der Beteiligten.
- Datenschutz und KI-Verordnung vermischen: Rollen nach der KI-Verordnung beantworten nicht automatisch Fragen zu Auftragsverarbeitung, Speicherfristen oder Drittlandtransfers.
Fazit
Die EU AI Act Pflichten für KMU beginnen mit einer überprüfbaren Bestandsaufnahme: Welche KI wird wofür eingesetzt, welche Rolle hat Ihr Unternehmen und welche Menschen sind von den Ergebnissen betroffen? Dokumentieren Sie Zweck, Zuständigkeiten, Risikoprüfung, Kompetenzmaßnahmen, Kennzeichnung und Freigaben. Für Bewerbervorauswahl und andere mögliche Hochrisiko-Fälle sollten Sie die rechtliche Einordnung vor dem produktiven Einsatz klären – unabhängig von einer noch zu bestätigenden Fristverschiebung.
Wenn Sie parallel Datenflüsse und Berechtigungen für einen konkreten Anwendungsfall prüfen möchten, bietet die Leistungsseite KI & Datenschutz einen Einstieg. Für eine erste Auswahl geeigneter Prozesse können Sie ein kostenloses Potenzialgespräch buchen. Beides ersetzt keine Rechtsberatung und garantiert keine Konformität.
Quellen
- KI-Verordnung: Europäische Union, Verordnung (EU) 2024/1689, insbesondere Art. 3–6, 25, 26, 50 und 113 sowie Anhang III, EUR-Lex.
- Orientierung zum Zeitplan: Europäische Kommission, AI Act Service Desk; nicht rechtsverbindlich.
- Produkthaftung: Europäische Union, Richtlinie (EU) 2024/2853 über die Haftung für fehlerhafte Produkte, EUR-Lex.
Häufige Fragen
Muss ein kleines Unternehmen wegen des EU AI Act jedes KI-Tool zertifizieren lassen?
Nein, eine pauschale Zertifizierung jedes eingesetzten Tools folgt aus der KI-Verordnung nicht. Prüfen Sie für jede Anwendung Rolle, vorgesehenen Zweck, Risikoeinstufung und die daraus folgenden Pflichten; bei möglichen Hochrisiko-Systemen ist eine Einzelfallprüfung besonders wichtig.
Ist KI-gestützte Bewerbervorauswahl mit Personio ein Hochrisiko-Fall?
Das hängt von der konkreten KI-Funktion ab, nicht von der verwendeten Personalsoftware. Werden Bewerbungen durch KI analysiert, gefiltert oder Kandidat:innen bewertet, ist Anhang III Nr. 4 der KI-Verordnung zu prüfen; führen Sie den Prozess nicht allein aufgrund einer allgemeinen Toolbeschreibung ein.
Welche Schulungsnachweise brauchen wir für die KI-Kompetenz nach Art. 4?
Art. 4 schreibt keinen einheitlichen Zertifikatskurs vor. Halten Sie fest, welche Personengruppen für welche Systeme geschult wurden, welche Risiken und Eingriffsmöglichkeiten behandelt wurden und wann eine Auffrischung nötig ist.
Können wir Hochrisiko-Vorbereitungen bis Dezember 2027 verschieben?
Nicht allein auf Grundlage einer angekündigten Digital-Omnibus-Verschiebung. Prüfen Sie vor einer Terminentscheidung, ob die Änderung mit genau diesem Anwendungsbereich im EU-Amtsblatt veröffentlicht wurde, und dokumentieren Sie mögliche Hochrisiko-Anwendungen bereits jetzt.